 Brochure L&M


Il direttore Andrea Quacivi richiama la minaccia dei funzionari infedeli e sostiene le misure indicate dalla Commissione parlamentare sull’Anagrafe tributaria: doppie chiavi di accesso, controlli continui e sistemi per bloccare le consultazioni sospette
La minaccia non arriva soltanto dagli hacker. Può nascondersi all’interno delle stesse amministrazioni pubbliche, tra i funzionari autorizzati ad accedere alle banche dati riservate. Credenziali utilizzate impropriamente, consultazioni abusive, informazioni acquisite per finalità estranee ai compiti istituzionali: scenari tutt’altro che improbabili.
È uno dei rischi sui quali richiama l’attenzione il direttore dell’Agenzia per la cybersicurezza nazionale (Acn), Andrea Quacivi, che nel suo intervento durante la presentazione del documento conclusivo dell’indagine conoscitiva della Commissione parlamentare di vigilanza sull’Anagrafe tributaria, indica una stretta sui sistemi di controllo: doppie autorizzazioni, monitoraggio continuo degli accessi e strumenti capaci di individuare e bloccare le attività sospette. Un allarme che assume particolare rilievo anche alla luce delle indagini sull’ex numero due del Dipartimento delle informazioni per la sicurezza (Dis), Giuseppe Del Deo, e sulla presunta costituzione di una squadra interna che avrebbe acquisito illecitamente informazioni riservate. Una vicenda giudiziaria distinta dall’intervento dell’Acn, ma che porta in primo piano la vulnerabilità rappresentata dall’uso improprio degli accessi autorizzati.
La prima difesa è limitare il potere di accesso alle informazioni riservate. Quacivi sostiene le misure indicate dalla Commissione parlamentare di vigilanza sull’Anagrafe tributaria, a partire dalla «revisione periodica delle autorizzazioni e il principio del minimo privilegio», affinché ogni funzionario possa consultare soltanto i dati necessari alle proprie mansioni. A queste si aggiungono «la segregazione delle funzioni» e «l’abbinamento, al momento dell’accesso, delle chiavi di due funzionari», per evitare che determinate operazioni possano essere effettuate autonomamente da una sola persona.
Il controllo deve però estendersi anche all’utilizzo concreto delle credenziali. L’Acn condivide il «monitoraggio continuo delle attività degli utenti» e l’impiego di «sistemi di analisi comportamentale capaci di individuare tempestivamente, e di bloccare, gli accessi incoerenti o eccessivamente frequenti rispetto alle mansioni attribuite». Misure che, sottolinea Quacivi, «sono esattamente ciò che l’esperienza recente dimostra necessario».
Il direttore dell’Agenzia concorda inoltre sulla necessità che tali prescrizioni «non dovrebbero essere affidate alle determinazioni degli [...]
Continua a leggere su: Il Sole 24 Ore
Articolo precedente
Antibiotici, in Italia primo caso di streptococco B resistente a penicillina
Articolo successivo
Branded residences, Marriott viaggia verso le 115 strutture
Articoli correlati
18 Novembre 2026
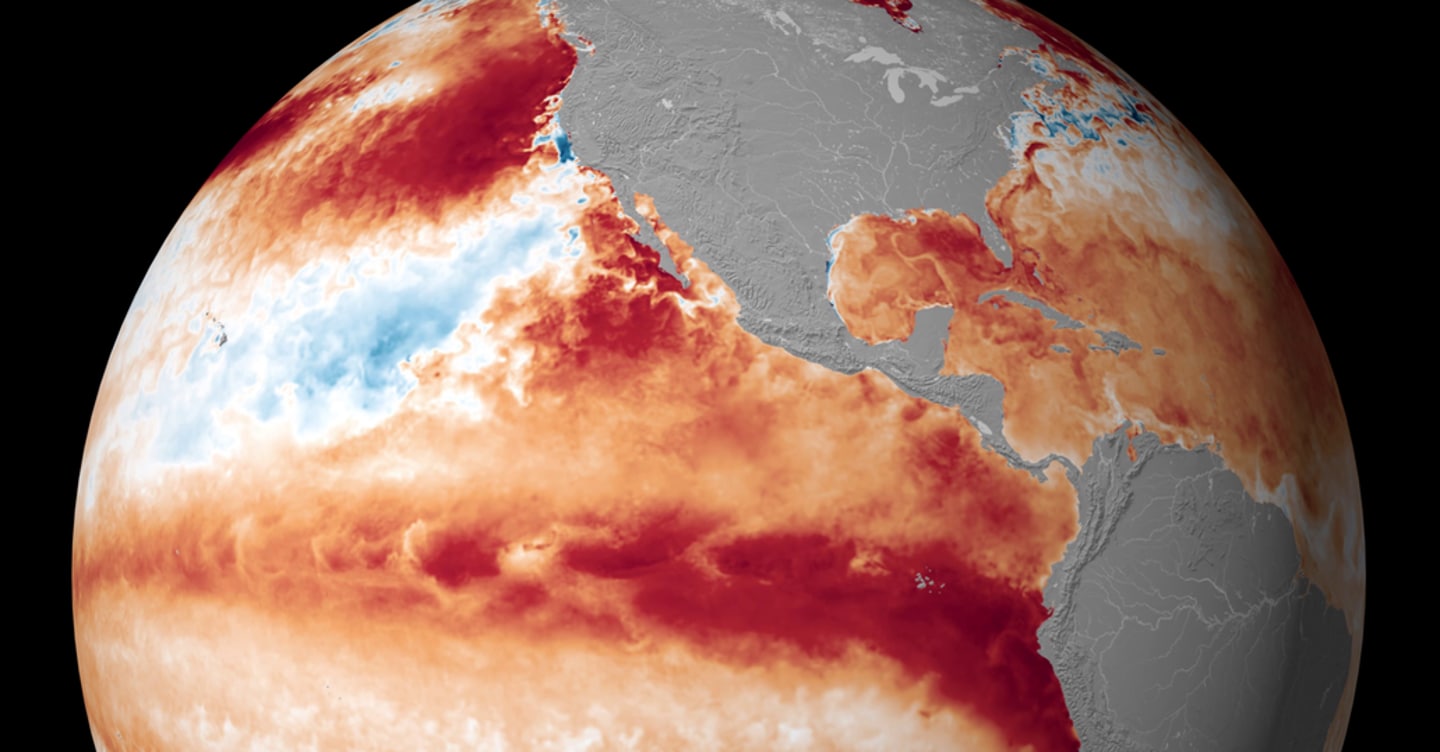
Clima, ecco come El Niño e il vortice polare artico potrebbero influenzare l’inverno europeo
Il vortice, secondo gli esperti, si sta indebolendo insolitamente presto quest’anno. La conseguenza è il…
18 Novembre 2026
Bce: Meloni ha ricevuto a Palazzo Chigi lo spagnolo de Cos, in pole per la presidenza
Sull’ex Governatore della Banca di Spagna come successore di Christine Lagarde c’è la convergenza dei…
18 Novembre 2026
Anac, il nuovo presidente sarà Remo Morzenti
Oggi il Consiglio dei ministri avvierà l’iter di nomina per l’ex rettore dell’Università di Bergamo…
18 Novembre 2026
Allarmi bomba, identificato Mikhail Andropov: è un cittadino Usa ma non ha mandato lui gli allarmi
Tutto nasce da una mail arrivata anche dall’Ambasciata italiana a Washington, in cui l’uomo denunciava…
18 Novembre 2026
Spazio, sui satelliti militari la Nato gioca la carta “Starlift”. In campo anche l’Italia
Attraverso Starlift gli Alleati europei e il Canada si stanno assumendo una maggiore responsabilità per…
18 Novembre 2026
Storie in uniforme, il nuovo podcast di Radio 24 e Radio Esercito
Il nuovo podcast di Radio 24 e Radio Esercito per raccontare le vite di chi…
18 Novembre 2026
Tajani: «Con l’India grande consonanza sul corridoio Imec»
Il ministro degli Esteri e il responsabile del Commercio e dell’Industria indiano, Piyush Goyal hanno…
18 Novembre 2026
Guerra ibrida, Crosetto: «Per il triennio 2026-2028 programmiamo quasi 2 miliardi per difenderci»
Nell’Aula di Montecitorio, informativa urgente del Ministro della Difesa sulla guerra ibrida e cognitiva Il…


