Brochure L&M
La società ha comunicato accessi abusivi ai sistemi. Ecco cosa devono fare i prestatori di servizi per le cripto-attività autorizzati MiCAR per proteggersi
Cripto, l’attacco a Chainalysis richiama i consigli di Amministrazione (Cda) alla sicurezza.
Anche chi fornisce strumenti antiriciclaggio per le cripto è esposto agli attacchi informatici. Il 30 ottobre 2026 Chainalysis, tra i nomi più noti dell’analisi blockchain, ha comunicato accessi abusivi ai sistemi: coinvolti nomi, email, identificativi e ruoli degli utenti. La società riferisce l’impiego di tecniche offensive basate su agenti di intelligenza artificiale. Allo stato delle indagini, non emergono evidenze di accessi ai contenuti investigativi, alle password in chiaro e ai token di sessione. L’episodio è distinto dal furto di circa 6,3 miliardi di dollari dichiarato da Binance.
Il rischio ulteriore è l’uso di quei dati per costruire richieste credibili, indirizzate proprio a chi gestisce controlli e informazioni riservate. Chainalysis raccomanda l’autenticazione a due fattori e attenzione alle richieste inattese di cambio password o autenticazione.
Per i prestatori di servizi per le cripto-attività autorizzati MiCAR, italiani ed europei, il tema riguarda la governance. DORA (Regolamento UE 2022/2554, regolamento sulla resilienza operativa digitale e la gestione dei rischi informatici (Ict) nel settore [...]
Continua a leggere su: Il Sole 24 Ore
Articoli correlati
30 Ottobre 2026
Studi legali, la partita dell’AI si gioca sulla governance
Abeille (Legora): la macchina si ferma «nel rapporto con il cliente, nel giudizio, nella strategia».…
30 Ottobre 2026
Data center, gli operatori italiani chiedono tempi certi
Gallo (Ida): necessario un impegno certo delle istituzioni sulla validazione e gestione dei progetti per…
30 Ottobre 2026
Pugni, replicanti e anelli del potere: cinque serie tv da non perdere a novembre
Sfogliando nell’offerta globale di streaming, satellite e digitale terrestre, ecco una selezione dei titoli da…
29 Ottobre 2026
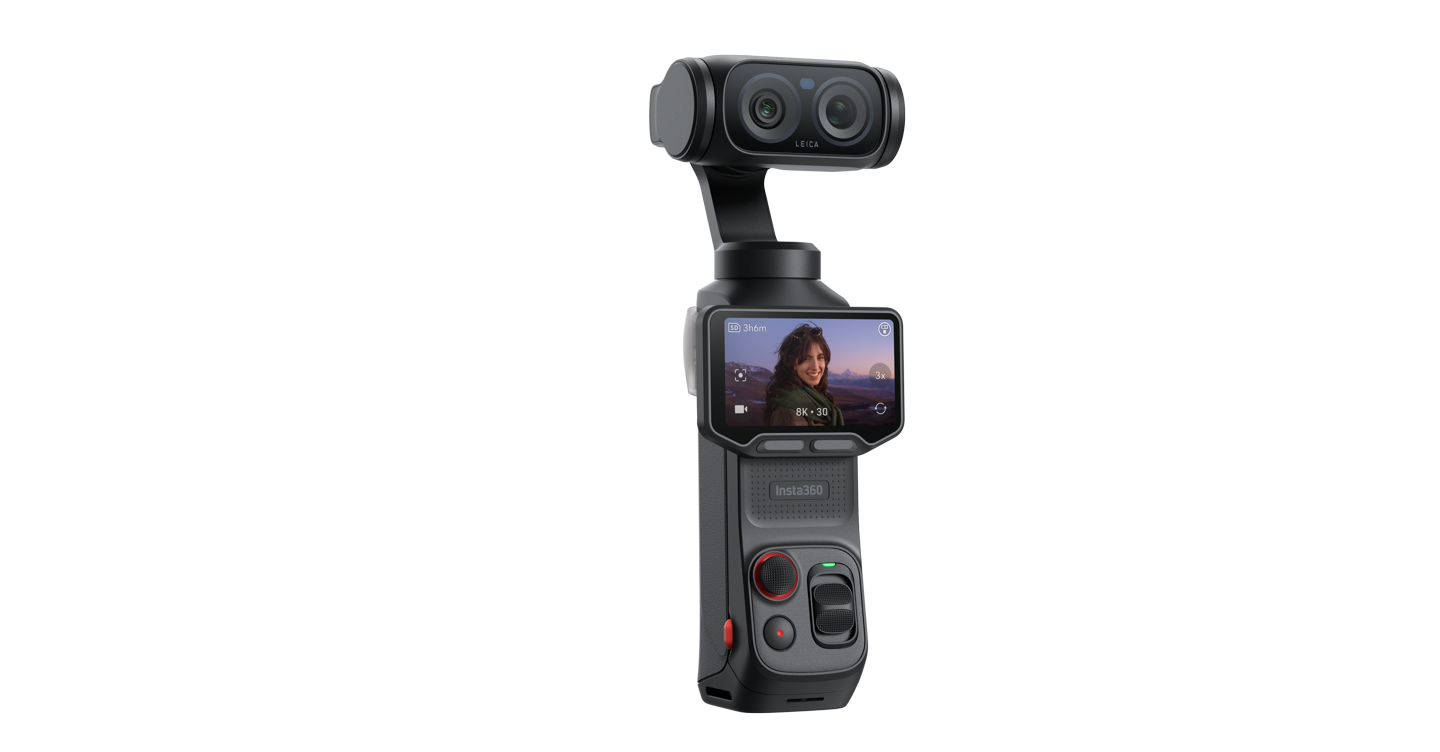
Insta360 Luna Ultra, il creator si mette in proprio. Anche come cameraman
Doppia ottica Leica, schermo staccabile e inseguimento automatico: la videocamera tascabile aiuta chi gira senza…
29 Ottobre 2026
Tennis e pallanuoto, gli algoritmi studiano il gesto degli atleti
Videocamere e deep learning per analizzare i movimenti e individuare possibili fattori di rischio senza…
28 Ottobre 2026
Ritorna il fascino del “fai-da-te” e le ultime invenzioni realizzate con Arduino
Dalla robotica all’AI fino al retro-gaming: raddoppiano i progetti sulla piattaforma open source. La community…
28 Ottobre 2026
Altman alle aziende: «Prima la sicurezza AI». Oracle porta in casa le TPU di Google
Si rafforza la collaborazione tra OpenAI e Oracle. Oracle, inoltre, porta sui propri datacenter i…
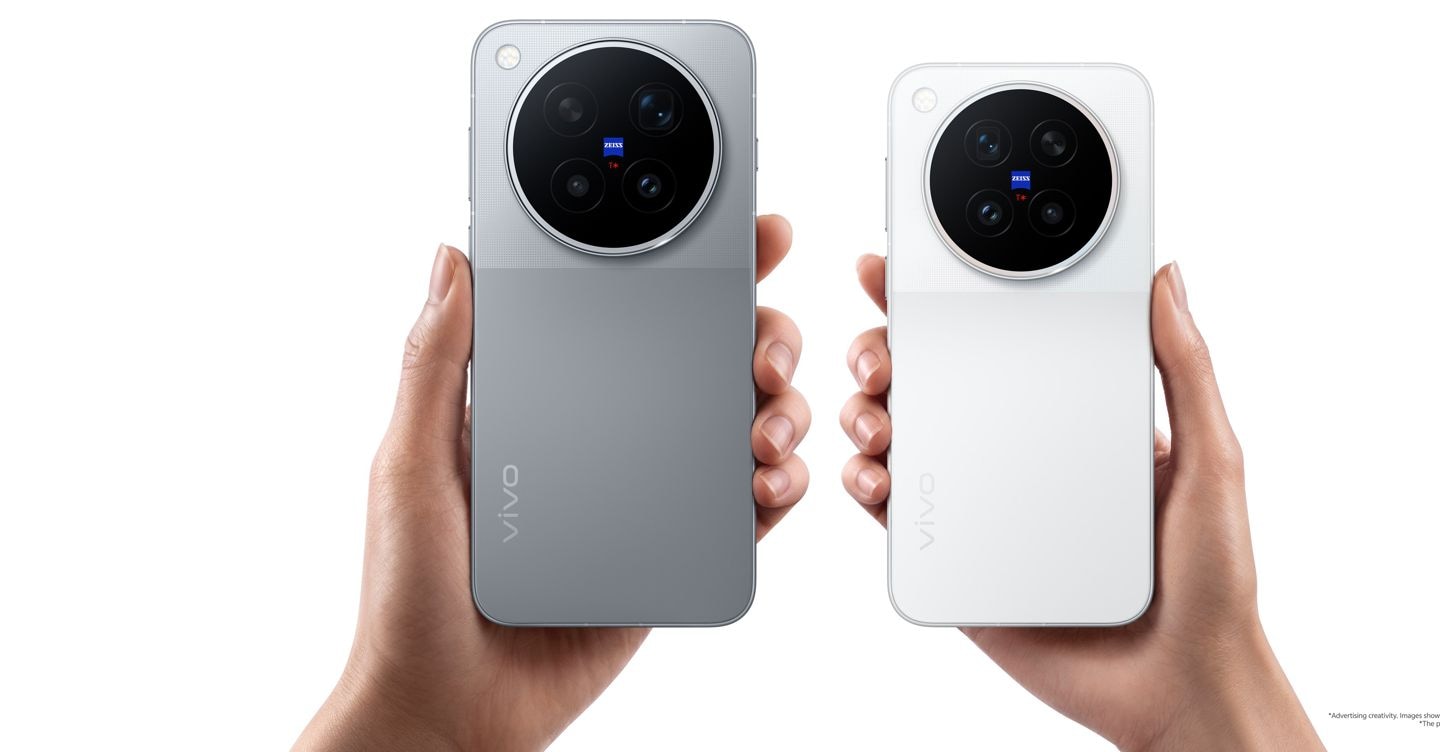
27 Ottobre 2026
Arriva in Italia vivo X500, lo smartphone cinematografico che cerca nuove distanze
TENERIFE – Ha scelto le bellezze naturali fuori stagione delle Canarie, vivo, per portare ufficialmente…