Brochure L&M
L’allarme era stato lanciato a metà agosto dall’Agenzia per la cybersicurezza nazionale. Ora le informative di intelligence puntano sul mandante: Pyongyang. Il Dipartimento di Stato Usa: «I lavoratori informatici nordcoreani si spacciano per cittadini di altri paesi per ottenere lavoro e reddito attraverso piattaforme online gestite da aziende private per l’assunzione»
Un colloquio di lavoro può diventare una porta d’ingresso. Non in un’azienda, ma nei suoi sistemi informatici. È questa la tecnica finita sotto la lente dell’intelligence occidentale: falsi recruiter contattano professionisti attraverso LinkedIn, costruiscono un rapporto di fiducia e cercano di aprire un varco nelle reti di imprese e Pubbliche amministrazioni, anche italiane. Dietro l’operazione, secondo le informative, ci sarebbe la Corea del Nord.
Il rischio non si ferma al singolo computer. Un accesso può consentire di sottrarre informazioni, alimentare attività di spionaggio industriale o penetrare più in profondità nella filiera, fino a raggiungere soggetti pubblici e infrastrutture.
L’Agenzia per la cybersicurezza nazionale lo aveva già reso noto pubblicamente a metà agosto. Adesso emerge il livello successivo: l’attribuzione dell’attività a Pyongyang. Un passaggio che inserisce i falsi colloqui su LinkedIn dentro un quadro molto più ampio, quello della pressione cyber esercitata sull’Occidente da gruppi collegati ad apparati statali.
Il 17 agosto l’Acn aveva definito i falsi colloqui un «fenomeno sempre più insidioso» attraverso LinkedIn. L’allarme era stato rilanciato anche su Rai 1 dall’ammiraglio Gianluca Galasso, direttore del Servizio operazioni Csirt Italia (l’organismo con il compito di prevenire, gestire e rispondere agli incidenti di sicurezza informatica) dell’Agenzia.
Il punto non è la piattaforma in sé, ma l’uso che ne viene fatto. Secondo Acn, questi contatti «possono essere utilizzati da cybercriminali per entrare in contatto con le vittime e avviare attacchi informatici contro amministrazioni e infrastrutture».
La prima barriera resta quindi il comportamento dell’utente. Da qui il sollecito dell’Agenzia all’importanza di «richiamare l’importanza fondamentale di verificare sempre offerte, interlocutori e richieste online, soprattutto nel caso di dati personali, documenti, credenziali o installazione di software».
È proprio l’installazione di software il passaggio più delicato: il falso colloquio può trasformarsi nello strumento per introdurre codice malevolo nei sistemi della vittima e tentare di muoversi successivamente all’interno della rete.
Le informative occidentali avrebbero ora individuato nella Corea del Nord il mandante di queste attività. E il modello descritto coincide con una strategia già ricostruita dalle autorità statunitensi.
Secondo il Dipartimento di Stato americano, «la Corea del Nord si affida a una rete di esperti informatici, dislocati sia all’interno che all’esterno [...]
Fonte: Il Sole 24 Ore
Articoli correlati
24 Ottobre 2026
Così un gruppo di estrema destra ha diffuso su Telegram i nomi dei capi del Movimento 17 ottobre
A diffonderli da ieri è Der Einzig, gruppo di estrema destra che sostiene di aver…
24 Ottobre 2026
Ordine pubblico, 50 milioni per gli straordinari delle forze di polizia
Dalla Polizia ai carabinieri alla Guardia di finanza, fondi per remunerare i servizi già svolti.…
24 Ottobre 2026
Legge di bilancio, Giorgetti: «Aspettiamo i margini Ue». E avverte: «La coperta è corta»
Nei prossimi giorni saranno definite le misure della manovra. Il ministro: interventi «molto targettizzati e…
24 Ottobre 2026
World Pasta Day: in Italia il prezzo medio della pasta è sceso di quasi il 24% in due anni
Focus CrC-Assutenti: dopo i rincari legati alla guerra in Ucraina listini in diminuzione anche nel…
24 Ottobre 2026
Settimana europea della Giustizia, a Viterbo gli studenti incontrano i professionisti del diritto
La terza edizione dell’evento organizzato dal Tribunale di Viterbo e dall’Università degli studi della Tuscia.…
24 Ottobre 2026
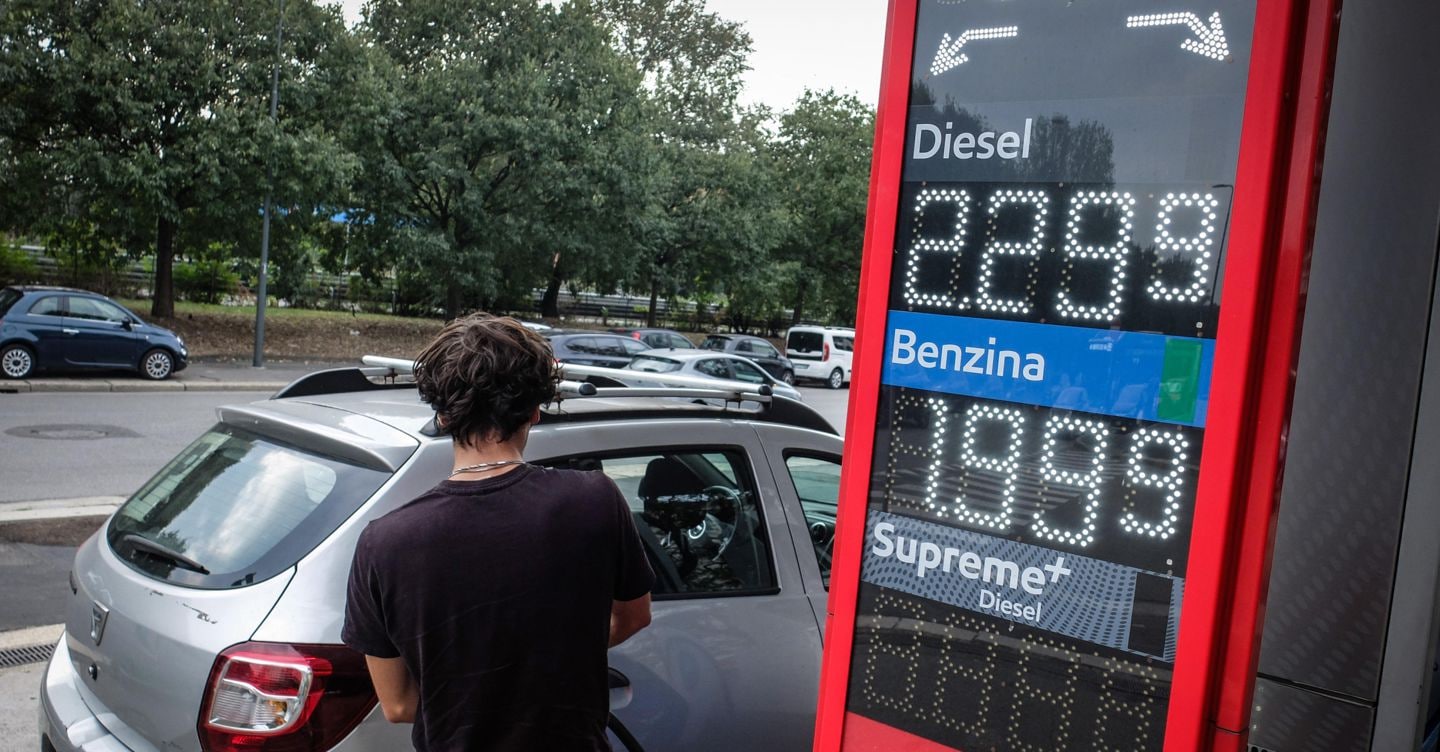
Carburanti, Italia al top in Europa per tasse su gasolio. Su un litro di diesel 1,08 euro vanno allo Stato
Elaborazione Adusbef sulla base dei dati della Commissione Europea aggiornati al 19 ottobre: Iva e…
24 Ottobre 2026
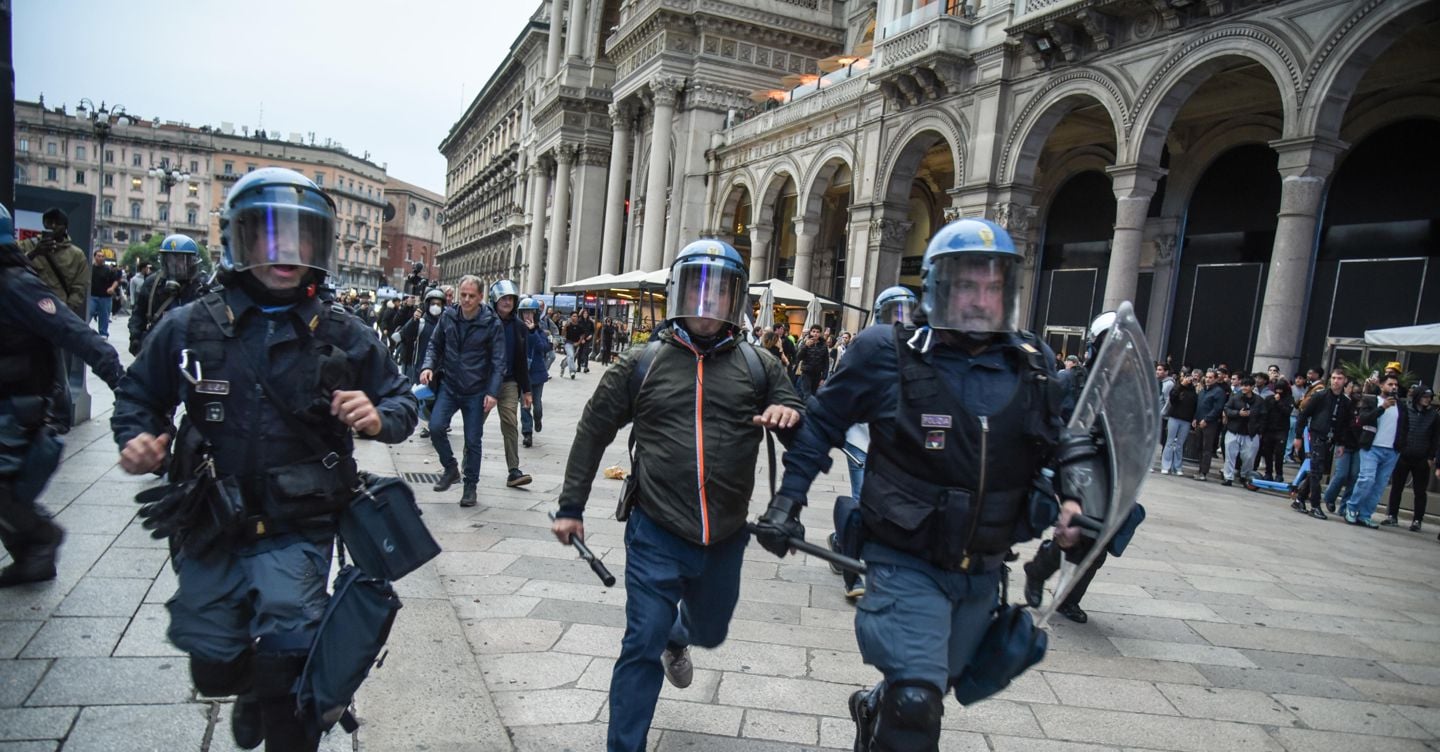
Polizia, oltre 150 perquisizioni tra Milano e Monza e in altre 20 città. Indagini sul Movimento 17 ottobre
I messaggi Telegram del Movimento: «Abbiamo cancellato tutti i sottogruppi delle città per non lasciare…
24 Ottobre 2026
Al via il congresso della Lega, sfida tra Salvini e Garavaglia su due idee diverse di partito
Il segretario uscente difende la linea nazional-sovranista. Il rivale vuole un partito federalista. Oggi parola…