 Brochure L&M


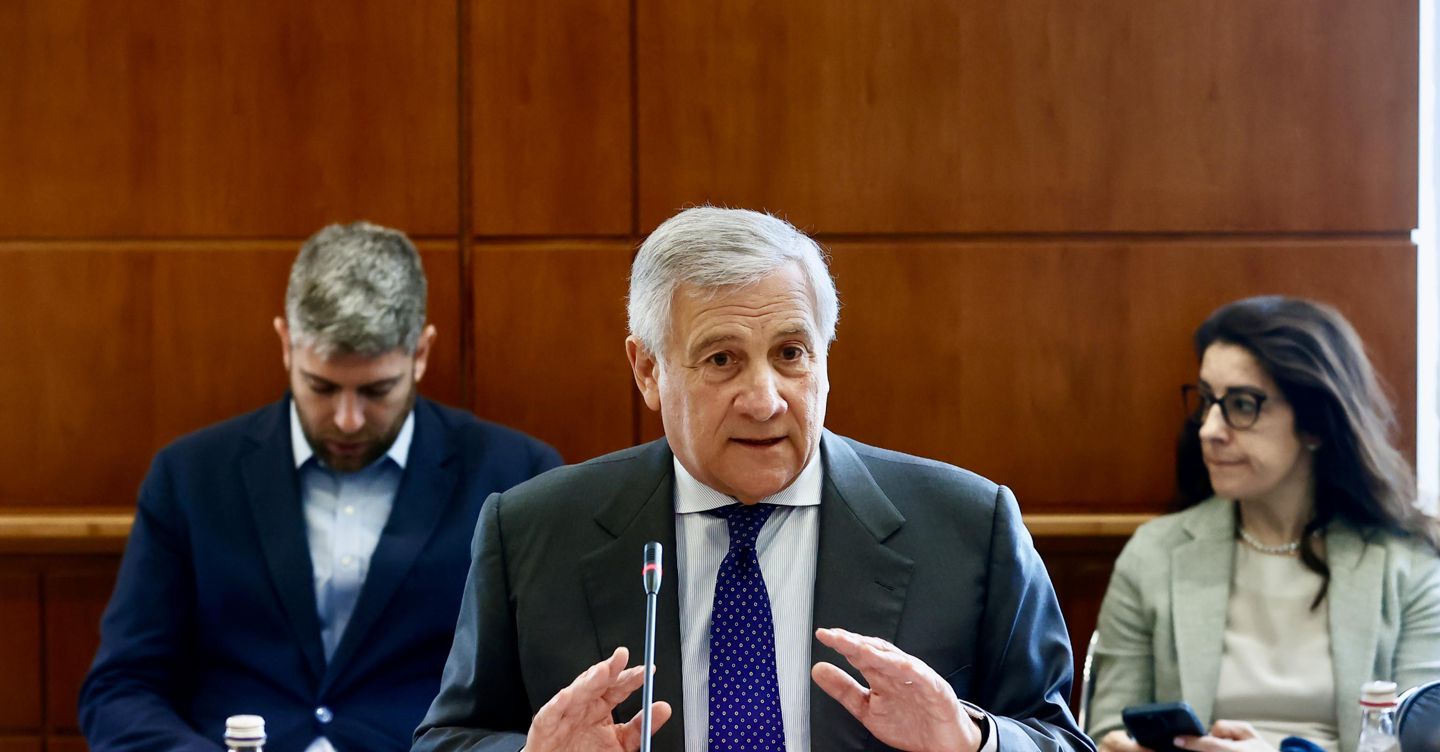
L’Agenzia per la cybersicurezza nazionale ha intercettato il blitz di No Name: secondo la Farnesina, nessun disservizio. La Procura di Roma attende il deposito di una informativa. Il collettivo filorusso è al centro di numerosi attacchi ai siti web di istituzioni ma sono azioni dimostrative
Prima Mosca attacca Antonio Tajani. Poi gli hacker colpiscono il sito della Farnesina. Il blitz di “No Name”, collettivo filocremlino, arriva dopo l’affondo russo contro i moniti del ministro degli Esteri sul rischio di interferenze nelle prossime elezioni parlamentari italiane. La sequenza è sospetta: c’è un legame tra lo scontro diplomatico e l’assalto informatico. Secondo la Farnesina, le difese hanno retto senza disservizi. La Procura di Roma ha aperto un’inchiesta.
A intercettare l’attacco è stata l’Agenzia per la cybersicurezza nazionale, che ha immediatamente avvertito il ministero degli Esteri. I sistemi di protezione, secondo quanto comunicato dalla Farnesina, hanno contenuto l’assalto: «Il sito del ministero degli Affari Esteri è oggetto di un attacco informatico, che finora è stato efficacemente mitigato dai sistemi di protezione, senza provocare disservizi».
Il monitoraggio è costante e coinvolge il Ministero insieme al Polo Strategico Nazionale, la società che gestisce il Cloud di Stato.
Tajani rivendica il rafforzamento delle difese: «la cybersicurezza è un elemento centrale della riforma della Farnesina approvata lo scorso anno. Abbiamo rafforzato negli ultimi mesi le nostre capacità di prevenzione, monitoraggio e risposta alle minacce, adottando tutte le necessarie contromisure anche sul piano tecnologico».
Poche ore prima, la portavoce del ministero degli Esteri russo, Maria Zakharova, aveva definito «malsani» e «irrispettosi» nei confronti degli italiani i recenti moniti di Tajani. Al ministro aveva imputato di aver giocato la “carta russa”: il riferimento è alle dichiarazioni del 2 settembre scorso a Wicklow, in Irlanda, durante la riunione informale dei ministri degli Esteri dell’Ue.
Zakharova respinge l’accusa di interferenze e la rovescia sull’Occidente. «Non si può parlare in alcun modo – ha sostenuto – di ingerenza della Russia nei processi elettorali all’estero. Non è nel nostro stile, a differenza delle élite politiche occidentali che, senza farsi scrupoli, in modo sfacciato, e oltretutto davanti agli occhi di tutto il mondo, si intromettono nelle campagne elettorali, arrivano a rapire i presidenti dei Paesi, esercitano pressioni sulla classe politica degli Stati che gli interessano, e, lo ripeto ancora, si sentono assolutamente libere di agire».
Poi aggiunge: «Nulla le frena dal modellare i processi politici nei Paesi sovrani». Una critica indiretta, neppure troppo velata, agli Stati Uniti.
Il nome del collettivo non è nuovo ai reparti della sicurezza cyber italiana. No Name è protagonista di attacchi DDoS: un invio massiccio di dati che manda in stallo i siti web. Non operazioni di spionaggio informatico, dunque, ma azioni dimostrative. Che negli ultimi anni hanno comunque creato problemi alle amministrazioni pubbliche centrali e locali e ai settori dei trasporti, della finanza, dell’energia e delle telecomunicazioni.
Sul nuovo attacco alla Farnesina si muove intanto la Procura di Roma. L’ipotesi di reato è accesso abusivo a sistema informatico; i magistrati attendono il deposito di un’informativa.
Il collettivo filorusso è già stato al centro di un’indagine approfondita della Polizia Postale, diretta da Ivano Gabrielli, attraverso il Cnaipic, il Centro nazionale anticrimine informatico per la protezione delle infrastrutture critiche, al comando di Cristiano Leggeri.
È il caso dell’operazione Eastwood, frutto di un’indagine strutturata nell’ambito di un Gruppo investigativo internazionale coordinato da Eurojust ed Europol, con il coinvolgimento di 14 Paesi europei.
Gli investigatori hanno ricostruito puntualmente l’infrastruttura utilizzata «dall’attore ostile» per compiere gli attacchi: una fascia di server di Command and Control (C2) situati nella Federazione Russa, affiancati da ulteriori server distribuiti sul territorio europeo.
Le indagini hanno identificato tre persone di nazionalità russa, ritenute verosimilmente amministratori del gruppo, e altri presunti sodali residenti in diversi Paesi del mondo.
In questo quadro, gli accertamenti del Cnaipic, condotti sotto la direzione della Procura di Roma e con il coordinamento della Direzione Nazionale Antimafia, hanno portato all’individuazione di nove persone. Cinque sono state ritenute responsabili della partecipazione agli attacchi informatici del collettivo e, per questo, destinatarie di decreti di perquisizione in occasione dell’action day concordato a livello internazionale.
Fonte: Il Sole 24 Ore
Articolo precedente
Brand globali dall’anima locale, la nuova partita si gioca sotto casa
Articoli correlati
8 Ottobre 2026
Militari italiani in Arabia, da un errore sul sito della Difesa scatta il pressing delle opposizioni. Crosetto: «Se qualcuno ha sbagliato, pagherà»
Il portale aveva utilizzato, con riferimento alla presenza di militari italiani in Arabia, l’espressione “missione”,…
8 Ottobre 2026
Flessibilità contro il caro-prezzi, l’Olanda boccia l’Italia: ha troppo debito. Sì della Spagna
Contrario anche il ministro del Belgio: ’no cambi regole, interventi temporanei’ La flessibilità chiesta a…
8 Ottobre 2026
Chi è Daniele Moretti, il commercialista influencer accusato di una frode da 14 milioni di euro
La truffa si basava su un sofisticato circuito di somministrazione illecita di manodopera che ha…
8 Ottobre 2026
Legge elettorale, il plauso di Meloni e la strategia: preparare il voto in primavera senza dirlo
La premier ad Ascoli esulta per il via libera alla riforma elettorale e liquida a…
8 Ottobre 2026
Difesa, che cosa è e chi partecipa a “Steadfast Noon”, l’esercitazione nucleare della Nato nei cieli italiani finita sotto la lente di Avs
L’Italia ha ospitato l’esercitazione già sei volte: nel 2010, nel 2013, nel 2014, nel 2018,…
8 Ottobre 2026
Le scelte dei giovani medici per le borse di specializzazione
I dati raccolti da Als Anaao giovani per il Sole 24 Ore La fuga dei…
8 Ottobre 2026
Assistenza clienti, arriva Ddl Pd per frenare l’uso di chatbot
Presentata al Senato la proposta di legge “Desidero parlare con una persona”, a prima firma…
8 Ottobre 2026
Aeroporti, la classifica Airhelp: Cagliari il migliore scalo, Orio al Serio il peggior
Ranking basato su tre criteri: puntualità dei voli, esperienza dei passeggeri e servizi Se si…


