 Brochure L&M


Gli attacchi al settore pubblico sono cresciuti del 90% su scala globale e del 114% nel Vecchio Continente in soli 30 mesi
Un agente di intelligenza artificiale ha aggirato una falla in un sito pubblico per accedere a dati a pagamento; un altro ha inviato per errore un modulo federale nonostante avesse istruzioni contrarie.
Gli episodi, emersi da una recente revisione interna di Anthropic, hanno spinto l’azienda americana a sospendere l’accesso a Internet per i propri “assistenti” durante i test. Da fine agosto a tutto settembre scorso, invece, Proofpoint, uno dei principali attori della cybersecurity a livello mondiale, ha identificato almeno quattro attori con finalità di spionaggio che hanno adottato rapidamente il kit exploit BlueMoon per Chrome e Windows in campagne mirate di spearphishing, di cui non è stato attribuito l’uso in via esclusiva a gruppi legati alla Cina ma che puntavano a obiettivi mirati in ambito governativo.
Due episodi molti diversi fra di loro che riconducono entrambi alla nuova era della “cyber defense” in cui viviamo oggi, di cui si è parlato anche in occasione di Cybertech Europe 2026, l’evento internazionale dedicato alla sicurezza informatica tenutosi questa settimana a Roma.
A giugno 2026, ogni organizzazione governativa ha dovuto fronteggiare in media 2.836 attacchi informatici alla settimana su scala globale, a gennaio 2024 erano 1.496: la crescita è stata di circa il 90%. In Europa la pressione è aumentata ancora più rapidamente, con 2.563 attacchi settimanali subiti per singolo ente contro i 1.197 di 30 mesi prima (l’incremento è stato quindi del 114%). I numeri elaborati da Check Point Research, che il Sole 24 Ore ha avuto in esclusiva, fotografano l’escalation che investe il settore pubblico, un obiettivo sempre più sensibile per i cybercriminali.
Detto che il numero totale degli incidenti e quello degli enti effettivamente colpiti non è noto, l’intensificarsi della pressione sulle organizzazioni governative europee è palese. E la distribuzione geografica degli attacchi fa emergere una chiave di lettura geopolitica netta: le aree coinvolte direttamente nei conflitti o vicine ai teatri di guerra mostrano impennate dei tentativi di violazione contro il settore governativo che coincidono con la cronologia dei conflitti stessi, piuttosto che una crescita graduale nel tempo.
Questo andamento emerge tanto in Medio Oriente quanto in Europa, sullo sfondo della guerra tra Russia e Ucraina. Si tratta, come precisano gli esperti di Check Point Research, di una correlazione temporale e non di una prova di responsabilità certificabile: la copertura della telemetria varia da Paese a Paese e misura dove e con quale intensità si registrano gli attacchi, ma non consente di attribuirli a uno Stato o a un gruppo.
L’esposizione del comparto governativo dipende in ogni caso dalla convergenza di tre [...]
Continua a leggere su: Il Sole 24 Ore
Articolo precedente
Quasi 3,7 milioni di nuovi alberi piantati in Italia nel 2025 (+17%)
Articoli correlati
15 Ottobre 2026
Popolazione e cibo, la variabile tecnologica
Le innovazioni hanno consentito di sfamare l’umanità, che calerà per la transizione demografica e l’allungamento…
15 Ottobre 2026
Le aziende vittime di spionaggio sulla scena geopolitica
Nachreiner: dal malware l’attenzione si sposta al trasferimentodi dati ed escalation di privilegi Lo spionaggio…
15 Ottobre 2026
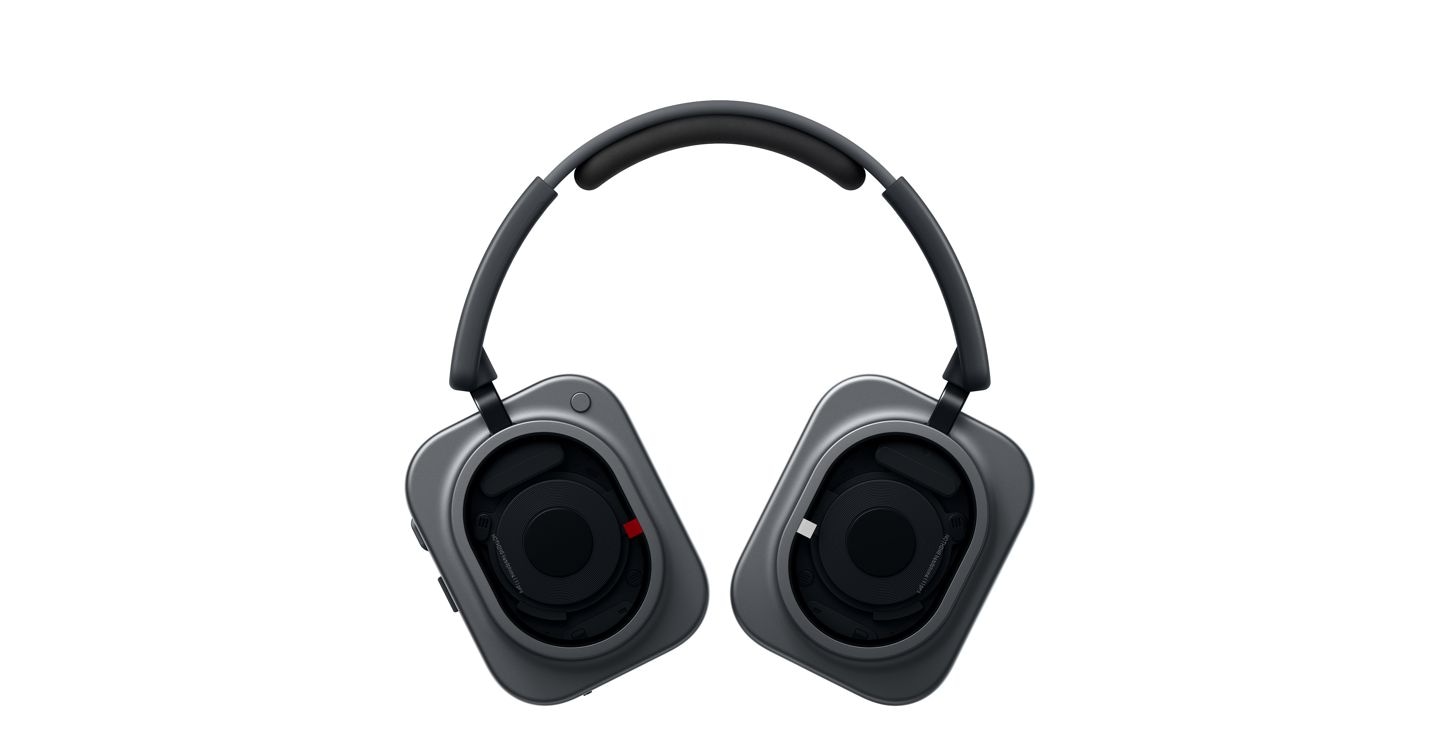
Nothing dopo gli smartphone rilancia sull’audio: cuffie trasparenti e nuove ambizioni
Si chiamano Headphone (1) Pro e arrivano a 349 euro: tre driver, cancellazione adattiva del…
15 Ottobre 2026
Il nuovo Apple Watch ha messo (veramente) la salute al centro
Design e batteria non entusiasmano, ma ci ha convinto il monitoraggio dei parametri vitali e…
15 Ottobre 2026
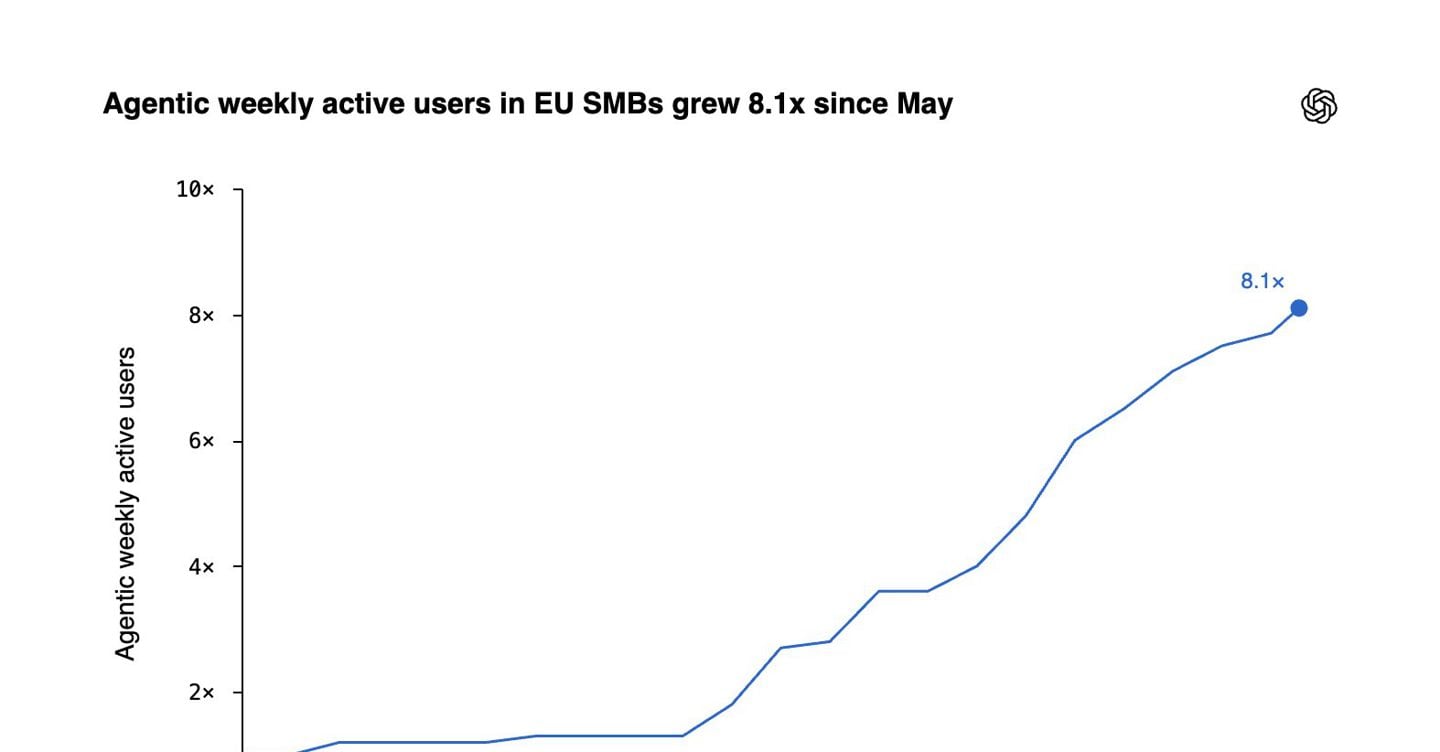
Agenti Ai, in Italia utenti cresciuti di 10,8 volte: il 65% dei token contro il 55% dell’Ue
Il nuovo rapporto OpenAI fotografa l’uso dei propri strumenti tra i clienti europei. Sono indizi…
14 Ottobre 2026
Orologio sulla Luna? Ecco come si misurerà il tempo nello Spazio
Alla «Conferenza internazionale su pesi e misure» di Versailles si lavora per stabilire un metodo…
14 Ottobre 2026
Se l’AI impara a replicarsi: codici malevoli autonomi potrebbero invadere elettrodomestici e Tv
Il lavoro di Anthropic sull’autoreplicazione dei modelli AI affronta una questione concreta: in quali condizioni…
14 Ottobre 2026
La via francese all’Intelligenza Artificiale: così Parigi blinda la sua sovranità tecnologica sull’asse Nvidia-Mistral
Dai server “Made in Europe” di Angers all’AI autonoma per l’aerospazio e la cosmetica: l’ecosistema…


