 Brochure L&M


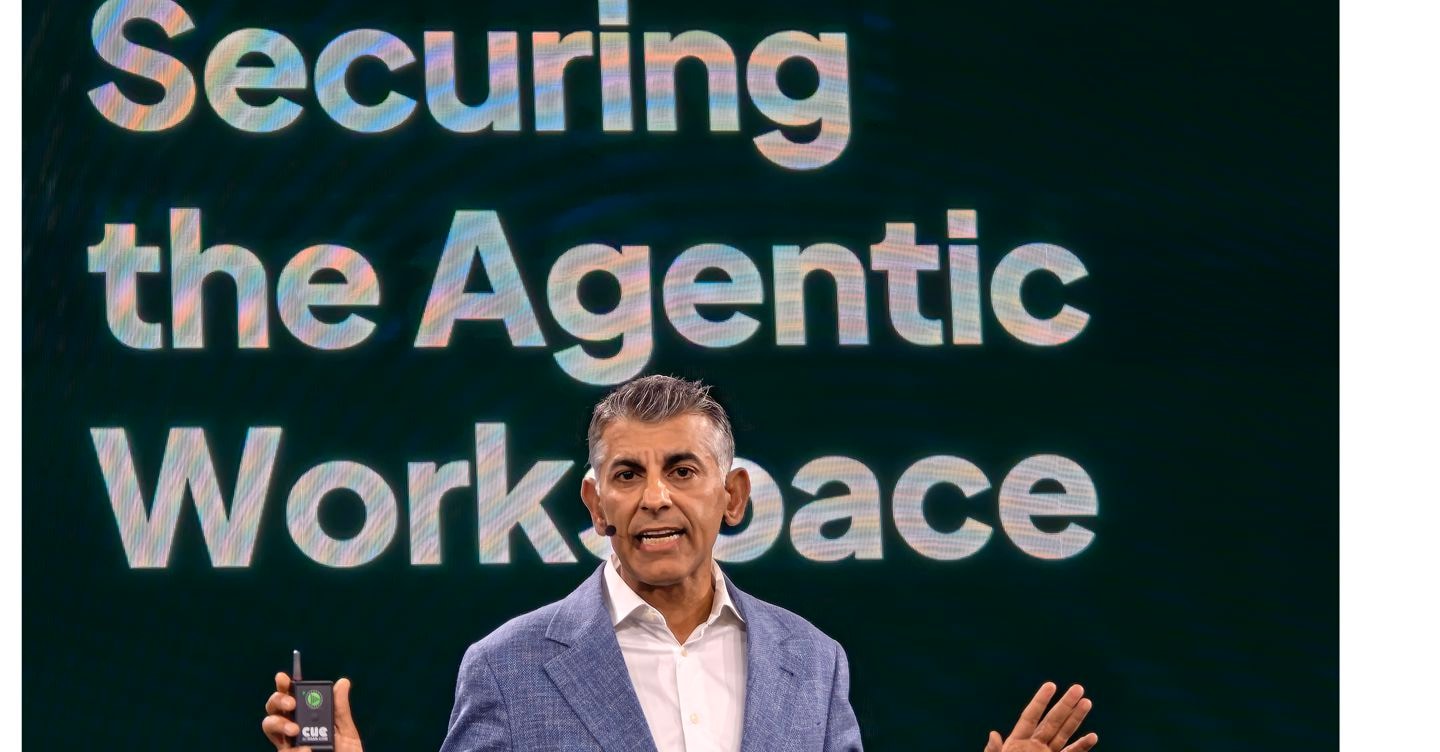
Dal palco del Protect 2026, l’evento annuale di Proofpoint tenutosi a San Diego, il CEO Sumit Dhawan ci spiega che non funziona più il vecchio paradigma della sicurezza informatica
Nelle aziende moderne, l’AI non è più solamente uno strumento usato dai dipendenti, ma una specie di garzone digitale molto attivo ai processi aziendali: assiste nella creazione di contenuti, analizza informazioni, recupera documenti dai sistemi interni e, nel caso degli agenti AI, svolge operazioni per conto dell’utente. Al giorno d’oggi, però, ogni nuova figura che lavora sui dati è potenzialmente una minaccia e con gli agenti AI le cose si complicano ancor di più. Questi software, infatti, sono molto versatili, ma possono essere attaccati tramite delle istruzioni scritte in linguaggio umano nascoste in documenti, mail o altri messaggi. Quando questo accade, l’unico modo per bloccarne l’opera è andare oltre il modello di sicurezza informatico tradizionale e muoversi verso uno più moderno: non si tratta più di chi può accedere a un dato o a un’applicazione, ma serve capire anche per quale scopo, con quale comportamento e attraverso quale catena di azioni — umane o automatizzate — quell’accesso viene sfruttato.
Dal palco del Protect 2026, l’evento annuale di Proofpoint tenutosi a San Diego, il CEO Sumit Dhawan ci spiega che non funziona più il vecchio paradigma della sicurezza informatica secondo il quale bastava controllare identità e autorizzazioni per impedire violazioni. Bisogna ancora tenere attivi questi controlli, ma un agente AI, oggi, può agire con credenziali legittime pur producendo alla fine un esito pericoloso. Se un agente che opera in uno dei processi della catena di fornitura, per esempio, venisse corrotto da istruzioni malevole nascoste in una email per indurlo a raccogliere le informazioni relative a tutti i fornitori, metterle in un file e spedirle a un indirizzo di posta, dal punto di vista tradizionale l’accesso apparirebbe regolare: l’agente possiede effettivamente i permessi necessari e può mettere i dati in un file da rendere disponibile per qualcuno, ma il suo comportamento non sarebbe più coerente con l’obiettivo aziendale originario. Ed è qui che entra in gioco quella che viene definita “Intent security”: mettere insieme identità, autorizzazioni, classificazione dei dati, comportamento, attività dell’AI e segnali di intento in uno stesso ambito permette al sistema difensivo di capire le vere intenzioni dell’agente o del software malevolo, fornendo il contesto necessario a valutare se bloccarlo o meno. Un’azione, questa del blocco, che deve essere gestita completamente dalle macchine perché man mano che un’azienda adotta l’AI, il numero di assistenti e agenti che operano a velocità elevatissime diventa molto grande e ognuno di questi attraversa applicazioni, archivi documentali, servizi cloud e strumenti collaborativi. L’unico modo per tenerli sotto controllo è un sistema che “intuisca” cosa vuole fare davvero ognuno di questi e ne valuti l’affidabilità. Proofpoint indica un modello di difesa composto da tre funzioni agentiche: il rilevamento, l’analisi e l’intervento di risoluzione. La prima mette in relazione intento, accessi e comportamento per individuare i possibili rischi, invece di produrre una lista piatta di allarmi. La seconda ricostruisce automaticamente il contesto di un evento, collegando dati, identità, attività e azioni di perdita o esposizione. La terza traduce le prove in interventi: riduce i privilegi eccessivi, corregge le condivisioni improprie, aggiorna le regole del contenimento delle fughe di dati o altre misure di protezione. In altre parole, si cerca di trasformare la sicurezza informatica in un processo capace di apprendere dal contesto. Secondo Dhawan, un sistema efficace non dovrebbe obbligare i team a prevedere in anticipo ogni possibile abuso dell’AI, ma essere in grado di individuare comportamenti incoerenti, far emergere rischi non ancora concreti e proporre nuove policy sulla base delle prove raccolte.
Naturalmente, il dipendente umano non è completamente escluso dalle operazioni e Proofpoint propone che le decisioni considerate rilevanti dovrebbero rimanere soggette ad approvazione e governance, fornendo tutti le funzioni necessarie per mettere in pratica questi controlli secondo le necessità aziendali. L’autonomia, in questa impostazione, serve a ridurre il carico di attività ripetitive — triage, raccolta del contesto, priorità degli alert — per spostare gli specialisti verso il giudizio, la gestione del rischio e la supervisione delle scelte più sensibili. Le nuove funzionalità del sistema Proofpoint Agentic Data and AI Security, Semantic Business Policies e Agentic Insights che rendono possibile questo nuovo approccio saranno rese disponibili entro fine 2026 e contribuiranno a far fare alla sicurezza informatica un passo in avanti indispensabile nel prevenire le violazioni che mirano a sfruttare l’ondata di AI che sta crescendo nelle imprese.
Fonte: Il Sole 24 Ore
Articoli correlati
25 Settembre 2026
Le tentazioni del venture capital tra il modello Musk e Kennedy
Paura e sogni estremi: di questo ha imparato a nutrirsi il capitalismo. Ora si tratta…
25 Settembre 2026
Così Google vuole portare i chip dell’intelligenza artificiale in orbita
Project Suncatcher è una scommessa di lungo periodo: satelliti alimentati dal Sole, collegati tra loro…
24 Settembre 2026
Google pronta a lanciare il primo test di data center spaziale
Giovedì 1° ottobre il lancio del satellite sperimentale di Big G che per un anno…
24 Settembre 2026
«Al di là dell’hype umanoide il valore dei robot sta nei sistemi specializzati»
Parla Goldberg, docente a Berkeley e imprenditore, racconta dove sta il valore di mercato per…
24 Settembre 2026
Revolut, gli hacker minacciano: «Vendiamo i dati dei clienti». Almeno 15 italiani coinvolti
Dopo il mancato pagamento del riscatto da parte di Revolut, gli hacker che hanno violato…
24 Settembre 2026
Meta mette la realtà virtuale in un paio di occhiali e l’AI nei Ray-Ban
Al Connect 2026, Meta stupisce tutti con i nuovi Meta VR Glasses e mostra le…
23 Settembre 2026
La Terra nello spazio: nasce Earth Memory per portare casa nelle lunghe missioni
Il prototipo, che sarà a bordo della missione Axiom 5, è stato realizzato dall’Università politecnica…
23 Settembre 2026
Dopo Claude Opus 5.5 ecco Gpt 6 Sol e Luna. Ma i Big dell’Ai non dovevano rallentare?
I due modelli di OpenAi costano molto meno ma il cambio di passo non è…


