 Brochure L&M


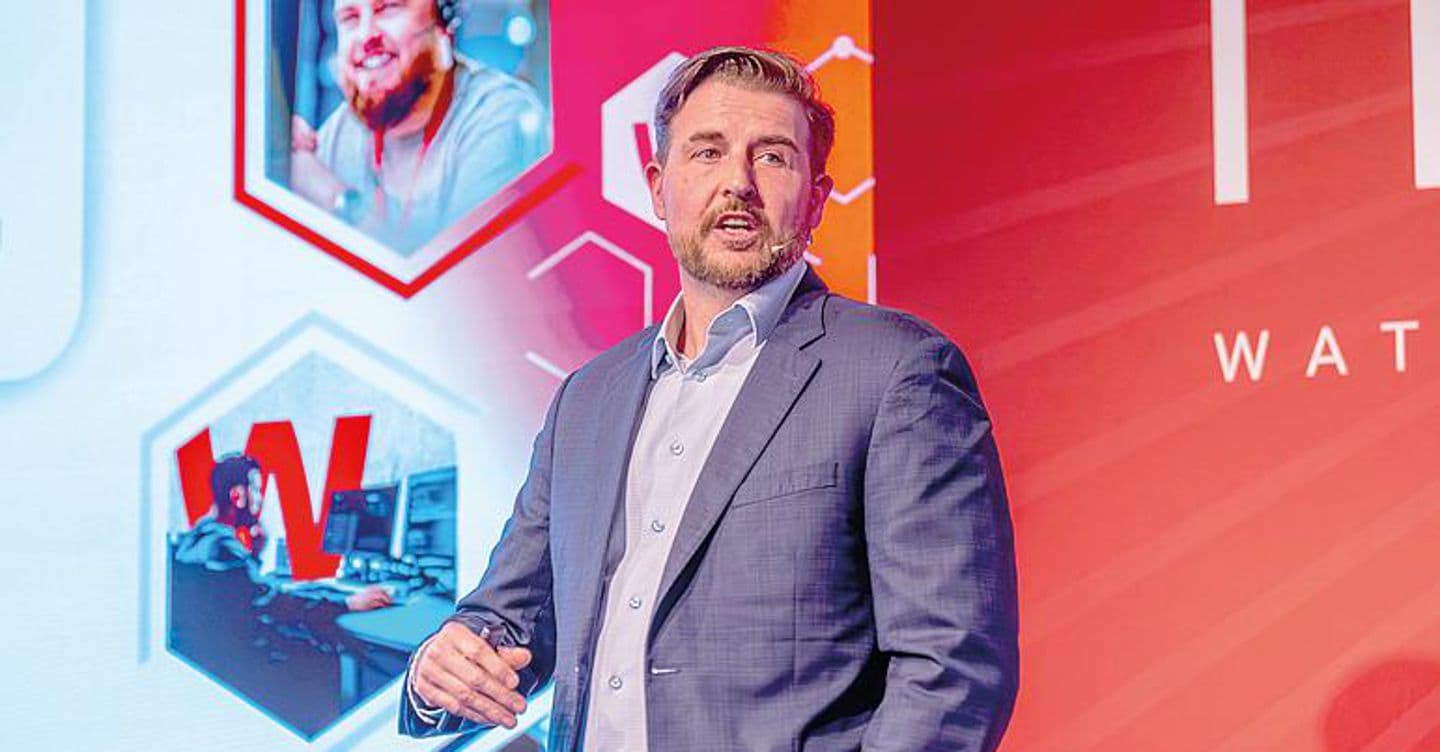
Nachreiner: dal malware l’attenzione si sposta al trasferimentodi dati ed escalation di privilegi
Lo spionaggio informatico è uno strumento di competizione strategica ed economica: assunto noto, visto il prolungato momento di instabilità geopolitica, ma che trova continue nuove espressioni. La campagna attribuita da WatchGuard Technologies, altro attore della cybersicurezza americano, al gruppo iraniano MuddyWater ne è un esempio.
Nella seconda metà di febbraio di quest’anno, appena prima dell’ultima escalation tra Iran, Israele e Stati Uniti, l’attività criminosa ha interessato per una settimana organizzazioni ad alto valore in quattro diversi continenti (Asia, Medio Oriente, America Latina ed Europa), spaziando dalla manifattura all’aviazione, dalla finanza all’istruzione fino al settore pubblico.
Il bersaglio delle azioni di spionaggio sponsorizzate dagli Stati sono dunque anche le imprese (e non solo enti governativi) che custodiscono informazioni sensibili o accessi a filiere strategiche. Il caso più documentato riguarda un grande produttore sudcoreano di elettronica, a cui gli attaccanti hanno rubato dati e copiato gli archivi di credenziali di Windows. Una vera a propria un’attività di intelligence prolungata, e non un tentativo di bloccare la rete e i sistemi dell’azienda.
«Questo fenomeno – ha spiegato Corey Nachreiner, Ciso di WatchGuard, al Sole 24 Ore – sta diventando più furtivo, più paziente e sempre più difficile da distinguere dalle normali attività IT». La campagna MuddyWater riflette in tal senso una tendenza ancora più ampia dello spionaggio condotto da attori “nation-state”, secondo la quale gli attaccanti si affidano sempre meno a malware o a codici maligni facilmente riconoscibili e sempre di più a servizi cloud legittimi e a software autentici già presenti all’interno dei sistemi informativi della vittima, usandoli senza autorizzazione e per fini ostili.
«Anziché interrompere immediatamente le operazioni – osserva ancora Nachreiner – spesso mirano a ottenere privilegi e un accesso persistente, rimanendo inosservati il più a lungo possibile».
Per le imprese che finiscono nel mirino di queste minacce cambia di conseguenza il criterio di difesa, perché le firme e gli indicatori di compromissione noti non bastano più, se l’attaccante ricorre a strumenti autorizzati, identità valide e servizi pubblici. La priorità diventa così quella di accorgersi di chi è già dentro i propri sistemi e si confonde con le normali attività operative. «L’attenzione – precisa in proposito il Ciso di WatchGuard – si sta spostando dal rilevamento del malware all’individuazione [...]
Continua a leggere su: Il Sole 24 Ore
Articolo successivo
Popolazione e cibo, la variabile tecnologica
Articoli correlati
15 Ottobre 2026
La cyber war avanza: l’Europa è il fronte sempre più critico
Gli attacchi al settore pubblico sono cresciuti del 90% su scala globale e del 114%…
15 Ottobre 2026
Popolazione e cibo, la variabile tecnologica
Le innovazioni hanno consentito di sfamare l’umanità, che calerà per la transizione demografica e l’allungamento…
15 Ottobre 2026
Nothing dopo gli smartphone rilancia sull’audio: cuffie trasparenti e nuove ambizioni
Si chiamano Headphone (1) Pro e arrivano a 349 euro: tre driver, cancellazione adattiva del…
15 Ottobre 2026
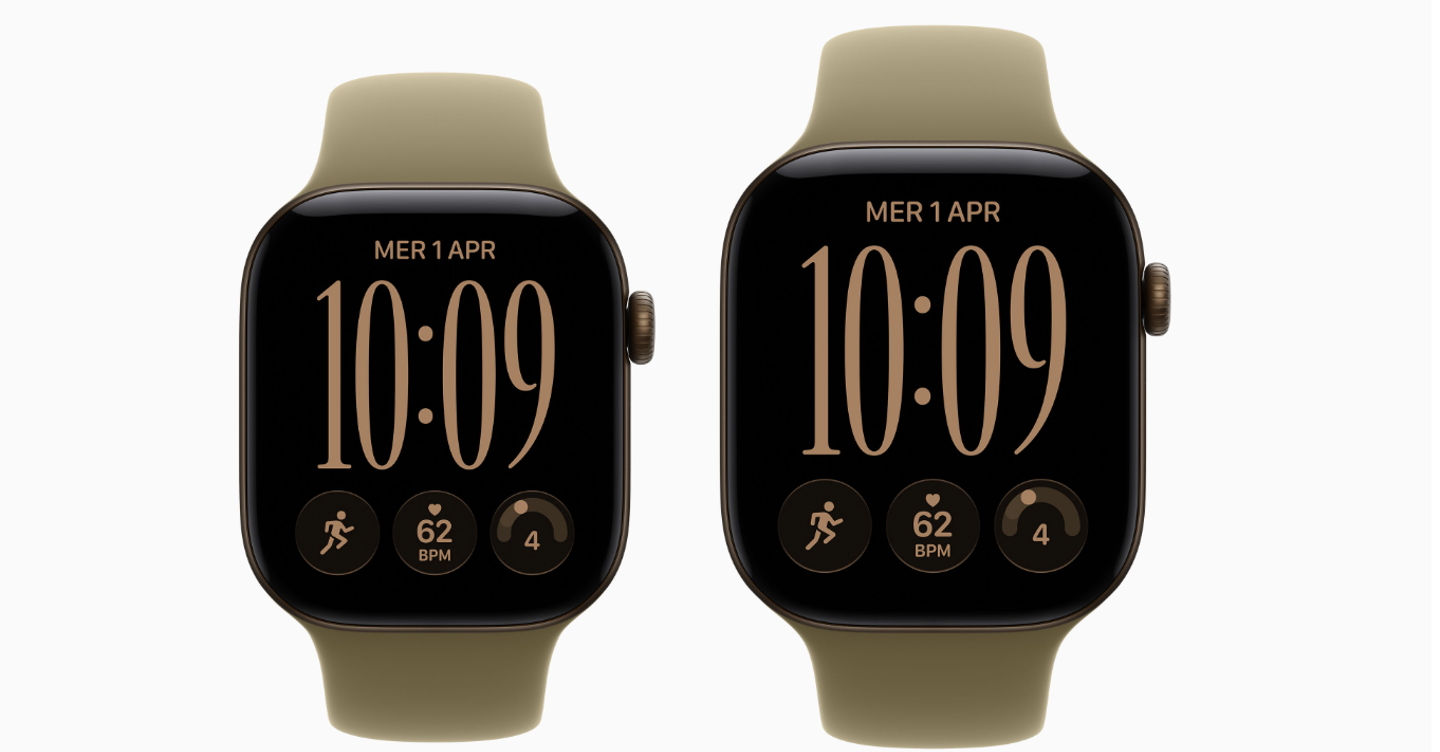
Il nuovo Apple Watch ha messo (veramente) la salute al centro
Design e batteria non entusiasmano, ma ci ha convinto il monitoraggio dei parametri vitali e…
15 Ottobre 2026
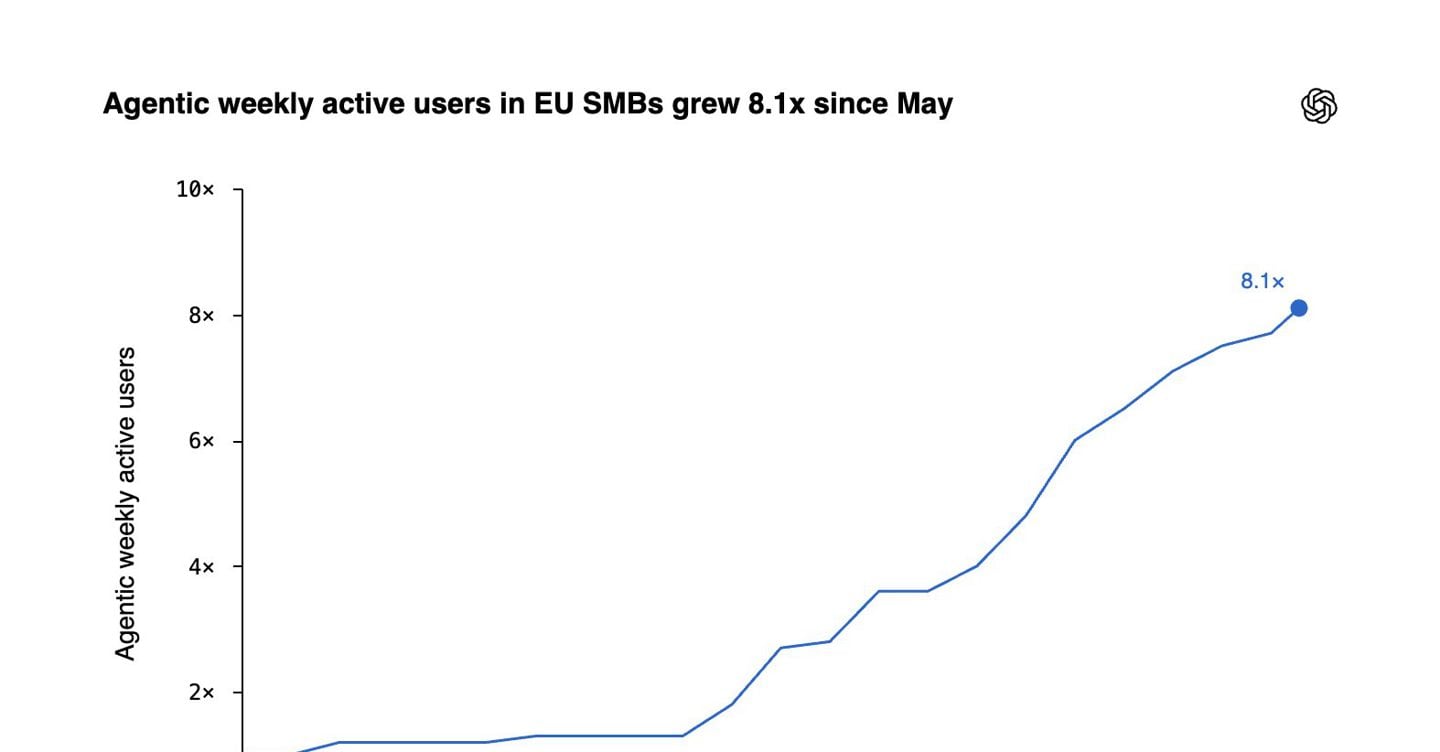
Agenti Ai, in Italia utenti cresciuti di 10,8 volte: il 65% dei token contro il 55% dell’Ue
Il nuovo rapporto OpenAI fotografa l’uso dei propri strumenti tra i clienti europei. Sono indizi…
14 Ottobre 2026
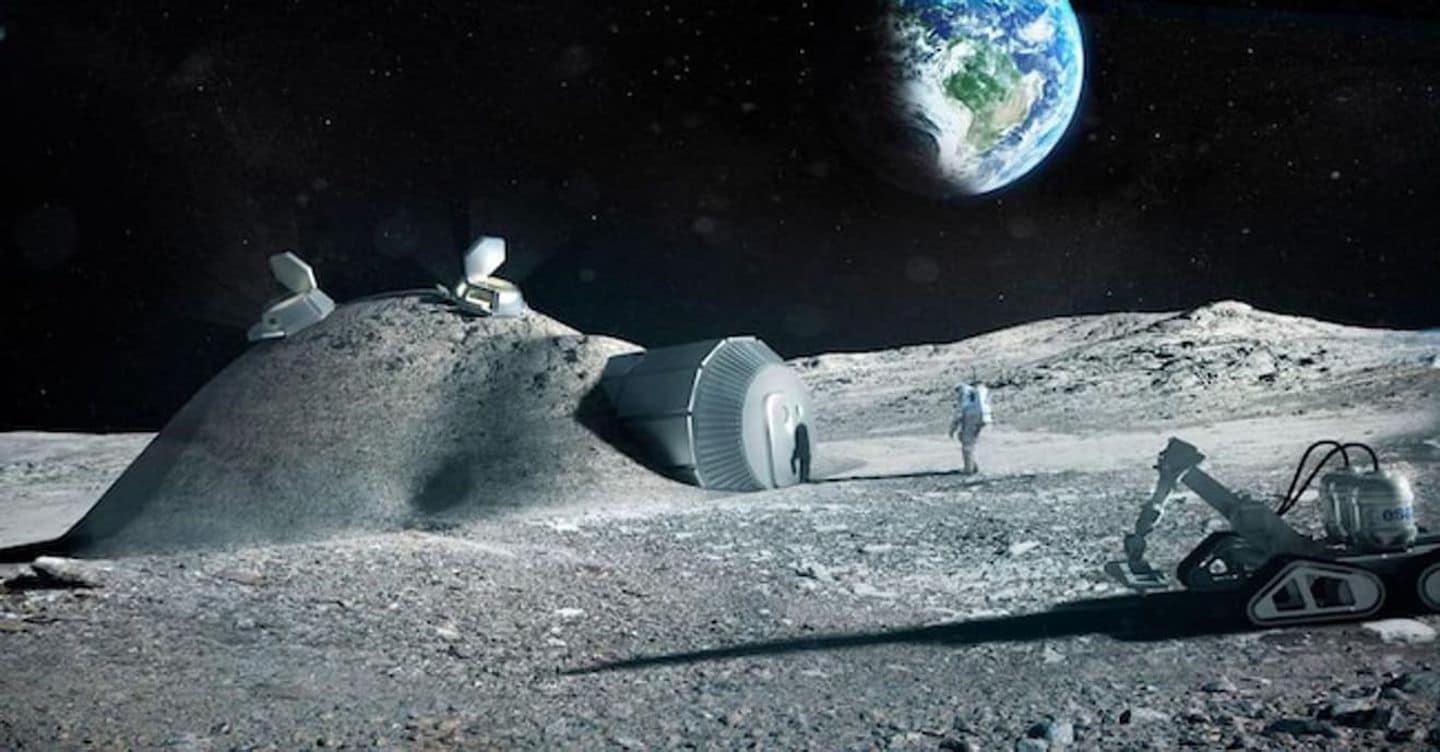
Orologio sulla Luna? Ecco come si misurerà il tempo nello Spazio
Alla «Conferenza internazionale su pesi e misure» di Versailles si lavora per stabilire un metodo…
14 Ottobre 2026
Se l’AI impara a replicarsi: codici malevoli autonomi potrebbero invadere elettrodomestici e Tv
Il lavoro di Anthropic sull’autoreplicazione dei modelli AI affronta una questione concreta: in quali condizioni…
14 Ottobre 2026
La via francese all’Intelligenza Artificiale: così Parigi blinda la sua sovranità tecnologica sull’asse Nvidia-Mistral
Dai server “Made in Europe” di Angers all’AI autonoma per l’aerospazio e la cosmetica: l’ecosistema…


