 Brochure L&M


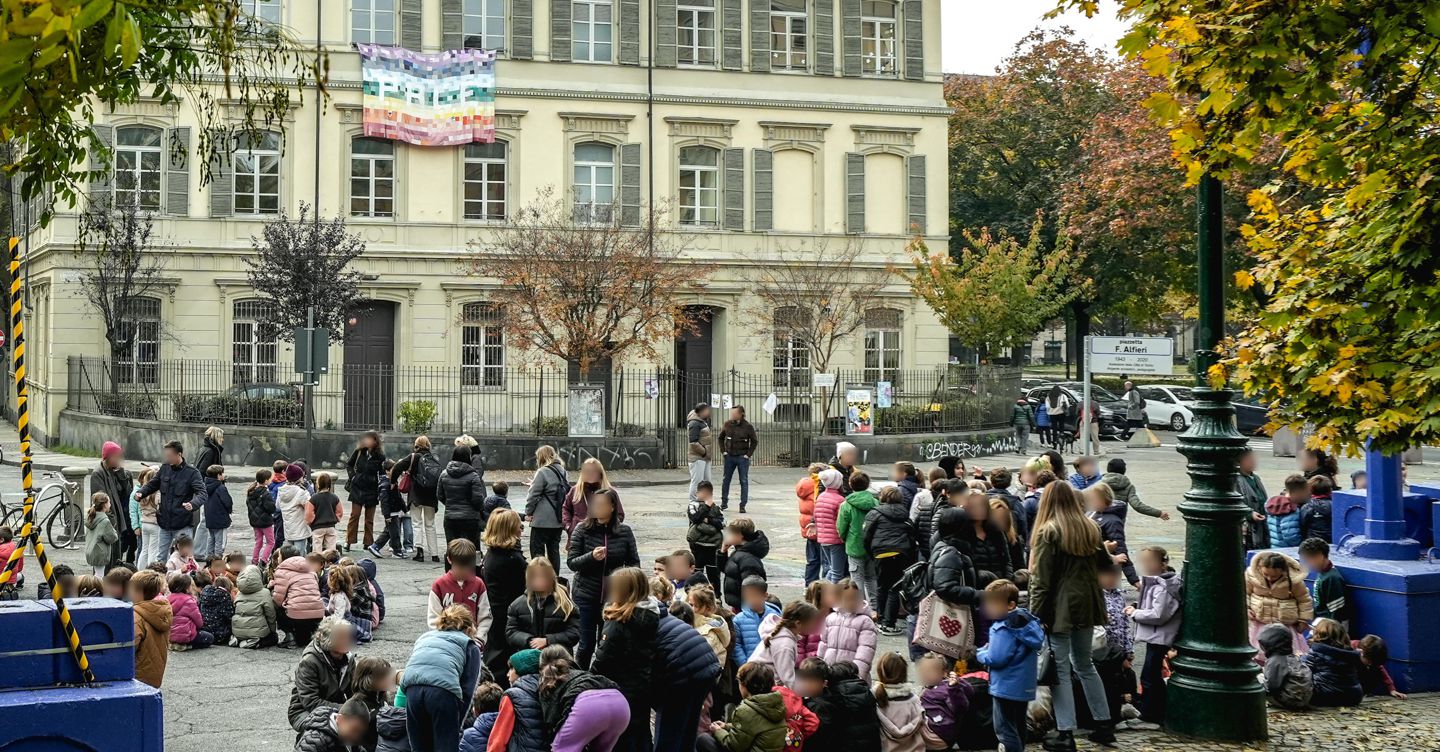
Falsi allarmi bomba, da ottobre un intreccio di email e firme diverse. Al lavoro l’intelligence, con Aisi e Aise, l’Agenzia per la cybersicurezza nazionale e la polizia giudiziaria, dalla Postale alla Digos. L’ultima minaccia alle scuole risulta partita dall’indirizzo di un’università di Taiwan
Il testo è quasi identico. La firma cambia. La mail che ieri mattina ha fatto scattare l’allarme bomba in 6mila scuole italiane ripete, in molti passaggi, quella arrivata il 2 novembre in 271 istituti. Ma sotto le stesse minacce spuntano due identità agli antipodi: allora i Pasdaran iraniani, ieri un sedicente leader dal cognome russo, lo stesso di un ex capo del Kgb.
È su questo terreno, dove le identità si moltiplicano e le rivendicazioni si confondono, che si muovono gli apparati di sicurezza dell’Aisi e dell’Aise, dell’Agenzia per la cybersicurezza nazionale e della polizia giudiziaria, dalla Postale alla Digos. Chi c’è dietro le email che stanno allarmando il Paese? Una risposta netta, per ora, non c’è. La pista più accreditata resta quella russa, come ha ricordato il ministro degli Esteri Antonio Tajani riferendosi ad azioni provenienti da Est. Ma nella guerra ibrida, ritengono gli analisti dell’intelligence, dare un nome all’autore è assai difficile, tanto più quando contro l’Occidente si sovrappongono e si mischiano anche azioni cyber di Cina, Corea del Nord e Iran. Lo dimostra il caso dei frigoriferi dei supermercati e della banca del sangue in Francia: Parigi attribuisce gli attacchi a Teheran, mentre in Italia azioni dello stesso tipo sono state rivendicate e sono state attribuite ad hacker filorussi. Stessa tecnica, due matrici apparentemente diverse. Non necessariamente una regia comune.
L’intreccio emerge anche dalle email. Quella dell’11 novembre, firmata «Mikhail Andropov», e quella del 2 novembre, attribuita ai «Pasdaran iraniani», seguono praticamente lo stesso copione: esplosivo nascosto in un sacchetto di plastica, detonatore azionabile a distanza, sopravvissuti da finire «a coltellate». Identica perfino la parola che introduce quest’ultima minaccia: «Dopodiché». Il nuovo messaggio aggiunge il «genocidio contro gli italiani» e una bomba nell’auto del primo ministro Giorgia Meloni. Stesse parole, firme diverse. Un’unica mano che cambia identità? Oppure un’imitazione costruita per depistare?
E le firme raccontano una storia ancora più intricata. «Mikhail Andropov» era già comparso il 6 novembre nelle minacce recapitate alla tv pubblica irlandese Rté e alla bulgara Nova Tv. Si presentava come uno dei capi del gruppo responsabile dei falsi allarmi [...]
Continua a leggere su: Il Sole 24 Ore
Articoli correlati
15 Novembre 2026
Legge di Bilancio, statali: Tfr a rate in tempi ridotti, ma solo a un dipendente su 10
Il lento superamento della dilazione è riservato ai pensionamenti per limiti di età, sono il…
14 Novembre 2026
Fisco, pensioni, sanità: ecco tutte le trappole da evitare negli emendamenti alla manovra
Il vademecum della Camera sull’ammissibilità degli emendamenti con tutte le regole da rispettare: stop a…
14 Novembre 2026
Riscaldamenti, dal 15 novembre termosifoni accesi nella zona climatica di Roma e Napoli: cosa c’è da sapere
Via libera anche a Bari, Lecce, Cagliari e Catanzaro. Inizia la stagione termica nella capitale,…
14 Novembre 2026
Caccia di sesta generazione, l’Ft: «L’Italia frena sulla Germania». La Difesa: «Ricostruzione fuorviante»
Il progetto franco-tedesco per il caccia Fcas è fallito quest’estate perché, dopo anni di preparativi,…
14 Novembre 2026
Elezioni, Raggi: «Candidata a politiche? Ne stiamo ragionando con M5S, è casa mia»
Alla domanda se le manchi il Movimento delle origini di Beppe Grillo, Raggi ha risposto:…
14 Novembre 2026
Conto più salato per l’acquisto di 115 caccia F-35: servono 7,3 miliardi in più
È quanto prevede lo schema di decreto del ministero della Difesa che il 30 ottobre…
14 Novembre 2026
Flat tax a 100mila euro, Meloni all’attacco: la sinistra confonde fatturato e stipendio
In un video la premier difende l’innalzamento della soglia in manovra: il paragone tra autonomo…
14 Novembre 2026
Black Friday, è già corsa agli acquisti: tre italiani su quattro anticiperanno i regali di Natale
L’appuntamento con gli sconti vede oltre l’80% dei consumatori pronto a valutare possibili acquisti approfittando…


