 Brochure L&M


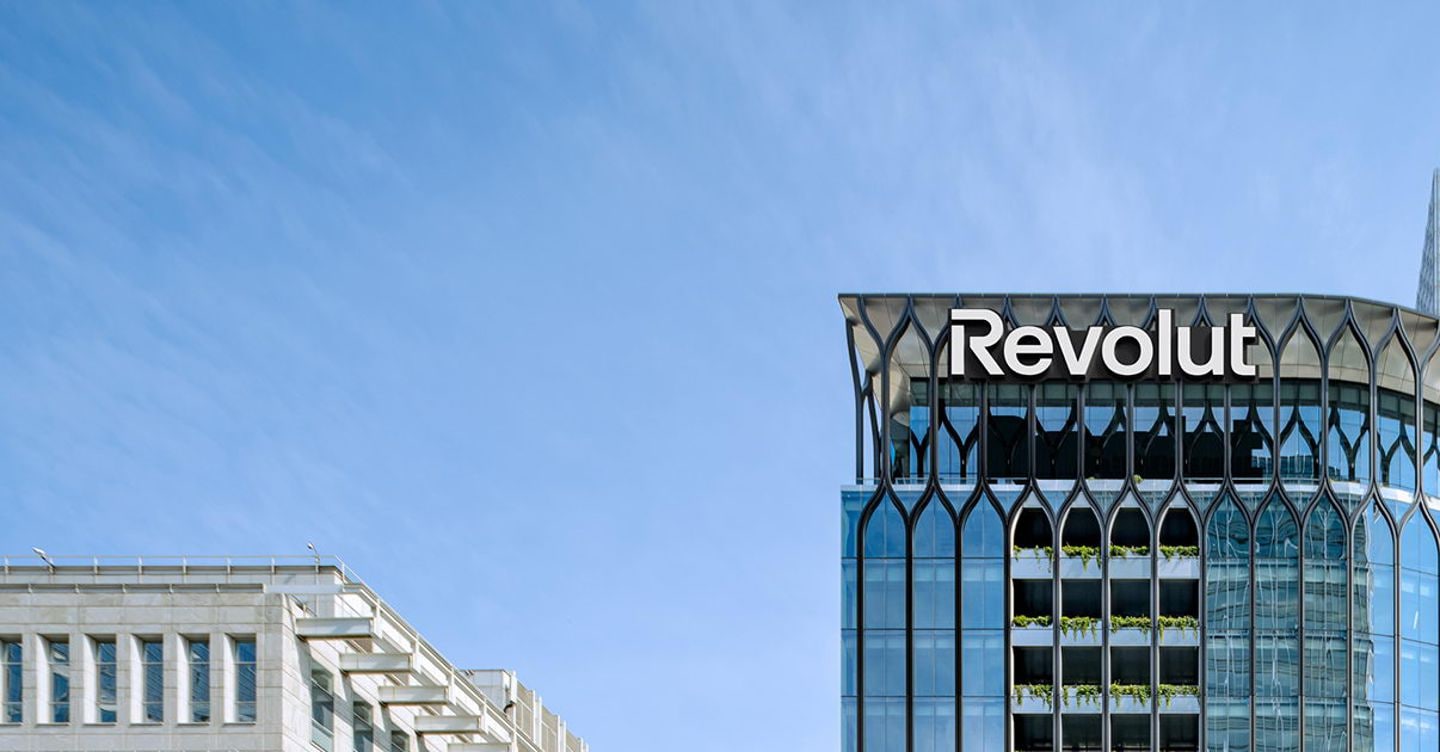
La fintech britannica ha avvisato gli utenti coinvolti. La richiesta fraudolenta arrivata da una società governativa potrebbe arrivare dal nostro Paese
Immaginate di ricevere una mail dalla vostra banca in cui vi viene comunicato che i vostri dati personali, indirizzi di contatto, documenti di identificazione e dati finanziari (storico delle transazioni incluso) sono ora in possesso di un hacker.
È quanto è successo a diversi clienti Revolut, si stima poco meno di 700 persone. La fintech britannica ha avvisato gli utenti coinvolti tramite e-mail: «Ti abbiamo contatto per informarti di un recente incidente di sicurezza, consistente in un furto d’identità esterno che ha causato la condivisione di alcuni dei tuoi dati personali con una terza parte non autorizzata».
Revolut ha affermato di aver ricevuto una richiesta di condivisione dei dati dei suoi clienti da un account che sembrava appartenere a un organo governativo. La società ha proceduto inoltrando le informazioni richieste, secondo quanto stabilito dal Gdpr (Regolamento generale sulla protezione dei dati). Secondo il regolamento europeo, un’azienda è tenuta a inoltrare i dati personali dei propri clienti se la richiesta da parte dell’ente governativo è vincolante, formalmente legittima e basata su specifiche norme di legge (come ordini di indagine o mandati).
«La procedura di richiesta dati da parte di una società governativa si chiama “Emergency data request” e tutte le piattaforme (social networks, cloud providers) ne gestiscono decine su base quotidiana», spiega Marco Ramilli, fondatore dell’azienda italiana d’intelligenza informatica Yoroi.
Il problema? L’autore della richiesta non era davvero un’autorità pubblica. Gli hacker hanno agito sotto mentite spoglie, utilizzando un indirizzo appartenente realmente al dominio e-mail di un ente governativo e quindi con credenziali di autentificazione valide.
«Come abbiamo rilevato i potenziali fattori di rischio, abbiamo allertato l’autorità interessata», chiarisce Revolut. Sono state poi contattate le forze dell’ordine, le autorità per la protezione dei dati e i regolatori finanziari.
L’avviso specifica anche che l’account degli utenti coinvolti nell’incidente rimane sicuro e che la società ha provveduto a bloccare «immediatamente» l’indirizzo fraudolento.
Una volta che il caso è diventato di dominio pubblico, sulla piattaforma social X è scoppiata la bufera. Secondo alcuni documenti ripresi e diffusi da «I Am Not A villain», il canale Telegram che sembrerebbe esser gestito dagli hacker responsabili della truffa, l’indirizzo mail di cui sarebbero riusciti a entrare in possesso i cyber criminali finisce con @interno.it. Le mail sarebbero dunque partite dal ministero degli Interni. Quest’ultimo avrebbe richiesto di acquisire le «informazioni bancarie e finanziarie» degli account gestiti dalla Revolut Bank UAB, società lettone, al fine di un’indagine europea.
Intanto, l’«International Cyber Digest», un attore indipendente che riporta notizie di sicurezza informatica, ha dichiarato che gli hacker stanno condividendo i dati sensibili sottratti, foto comprese. «Vogliono che Revolut paghi. Dicono che rilasceranno più messaggi, dati e informazioni su come il gruppo Revolut lavora», riferisce il profilo.
Tra i clienti interessati dalla truffa, ci sarebbero anche persone famose come Mark Karpelès, ex amministratore delegato del sito per lo scambio di criptovalute Mt. Gox, e l’imprenditore Felix Romer. Quest’ultimo ha denunciato di aver ricevuto minacce di ricatto, basate sui dati sottratti a Revolut, già due mesi prima che la società contattasse gli utenti per informarli della truffa. Sembrerebbe infatti che gli hacker fossero in azione da più mesi, forse sei.
Al momento, non è stata rilasciata nessuna dichiarazione ufficiale in risposta, né da parte della società di tecnologia finanziaria né da organi istituzionali italiani.
Ma come è stato possibile entrare in un sistema di corrispondenza istituzionale? «La posta elettronica potrebbe essere stata compromessa: esistono numerosi metodi, chiamati attack paths, per arrivare a questo risultato, l’account takeover», spiega Marco Ramilli. Un account takeover è una forma di furto d’identità in cui un utente malintenzionato riesce ad accedere, senza autorizzazione, a un account online altrui.
L’ente governativo che ha subito quest’infiltrazione potrebbe non essersi accorto perché la PEC è una «tipologia di posta che viene utilizzata tipicamente per comunicazioni ufficiali o attività legali e per questo motivo potrebbe non aver un presidio assiduo e costante come una posta personale».
Fonte: Il Sole 24 Ore
Articolo precedente
Acquirenti dagli Usa a caccia di castelli italiani
Articolo successivo
“The Pitt”, un bis annunciato ma era davvero la serie migliore?
Articoli correlati
15 Settembre 2026
Al-Aqsa, perché la moschea di Gerusalemme è così importante per musulmani ed ebrei
Terzo luogo santo dell’islam e sito più sacro dell’ebraismo, la Spianata di Gerusalemme è da…
15 Settembre 2026
Ucraina, Caccia italiani della Nato abbattono drone russo sopra la Lituania
È il secondo caso di sconfinamento di un drone nei baltici, mentre continuano gli attacchi…
15 Settembre 2026
Corte Suprema americana blocca la stretta di Trump sul voto per posta
La decisione giudiziaria blocca un ordine esecutivo che vuole limitare il voto per corrispondenza, con…
15 Settembre 2026
Canale di Panama, transiti ridotti a 32 al giorno per la siccità
Il Canale gestisce circa il 6% del commercio marittimo mondiale Da domani i transiti giornalieri…
15 Settembre 2026
Guerra ultime notizie. Centcom smentisce l’Iran: hanno colpito loro la petroliera esplosa
Il comando delle forze armate statunitensi smentisce quanto riportato dai media iraniani, secondo cui una…
14 Settembre 2026
Scozia, Galles e Nord Irlanda uniti per chiedere indipendenza e adesione alla Ue
I leader nazionalisti di tre dei quattro Stati del Regno Unito hanno unito le forze…
14 Settembre 2026
Israele minaccia di revocare la cittadinanza ai due registi di «Naza», tra i film premiati a Venezia
Dopo la vittoria del Premio Speciale della Giuria, arriva la condanna unanime del ministro della…
14 Settembre 2026
IA, Nadella frena la corsa: «Conta l’impatto reale, non la velocità»
Nel dibattito sulla necessità di rallentare lo sviluppo dell’intelligenza artificiale, il ceo di Microsoft Satya…


